FTA – Fault Tree Analysis: איך מגיעים מהאירוע העליון לגורמי השורש?
FTA מתחיל מהתרחיש שאסור שיקרה ויורד שלב אחר שלב עד לכשלים הבסיסיים שגורמים לו. כך בונים עץ נכון, מחשבים הסתברויות ומוצאים את הנקודות החלשות במערכת.
In this insight you will learn
- מה זה FTA ובמה הוא שונה מ-FMEA
- איך מגדירים אירוע עליון נכון ותוחמים את הניתוח
- מה המשמעות של שערי AND ו-OR ואיך מחשבים דרכם הסתברויות
- מה הם Minimal Cut Sets ולמה הם התוצר החשוב ביותר של העץ
- אילו טעויות נפוצות הופכות עץ תקלות לתרשים יפה בלי ערך
ניתוח עץ תקלות מתחיל מהתרחיש שאסור שיקרה ויורד שלב אחר שלב עד לכשלים הבסיסיים שגורמים לו. כך בונים עץ נכון, מחשבים הסתברויות ומוצאים את הנקודות החלשות במערכת.
מה זה FTA?
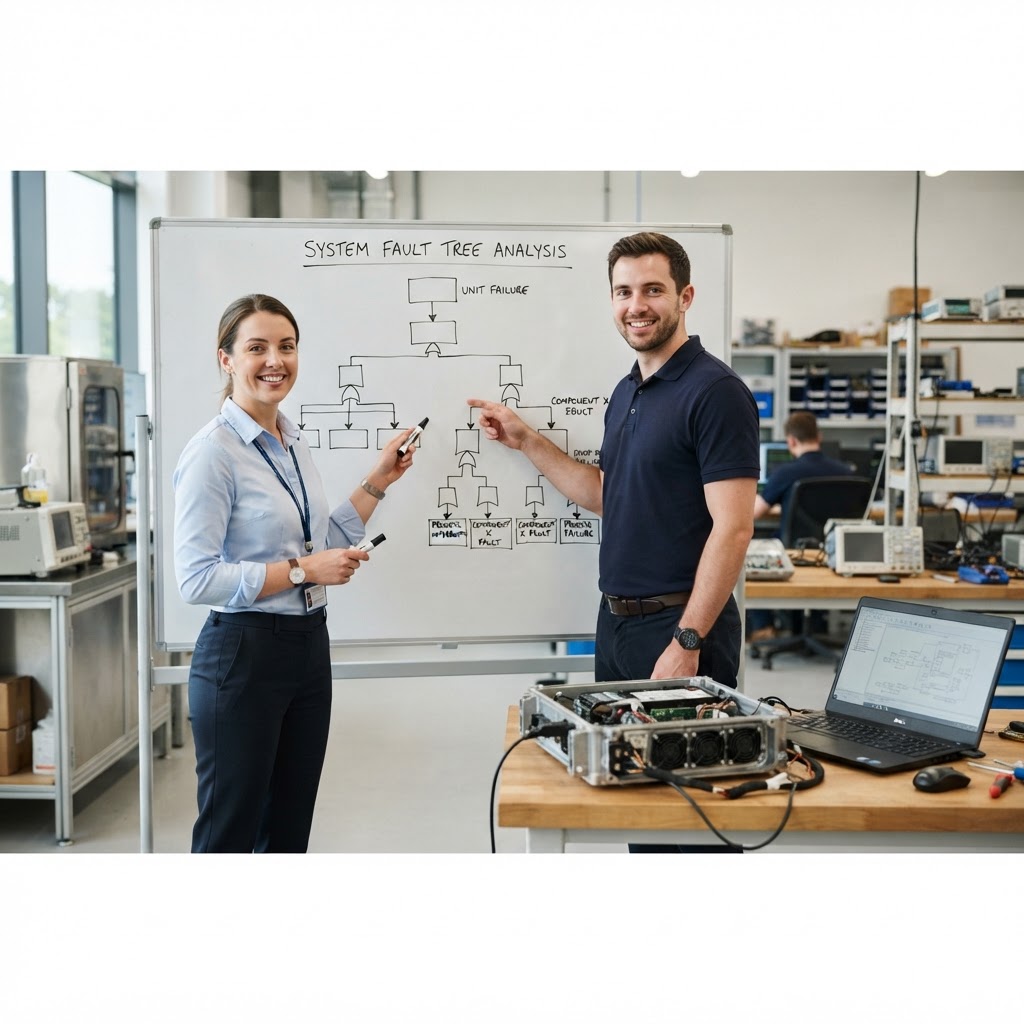
FTA (Fault Tree Analysis) – ניתוח עץ תקלות – היא שיטה דדוקטיבית, "מלמעלה למטה". מתחילים מאירוע לא רצוי אחד, שנקרא האירוע העליון (Top Event), ושואלים שוב ושוב: מה צריך לקרות כדי שזה יקרה? כל תשובה הופכת לענף, והענפים מתפצלים עד שמגיעים לאירועים בסיסיים – כשלי רכיבים, טעויות אנוש או תנאי סביבה – שאותם כבר אין צורך לפרק.
השיטה פותחה בתחילת שנות ה-60 במעבדות Bell, לצורך הערכת הבטיחות של מערכת שיגור טילים עבור חיל האוויר האמריקאי, ומאז הפכה לכלי מרכזי בתעופה, בתעשייה הגרעינית, ברכבות, בתעשייה הביטחונית ובמכשור רפואי. התקן הבין-לאומי IEC 61025 מגדיר את עקרונות השיטה והסימבולים שלה, ו-Fault Tree Handbook שפרסמה הרשות הגרעינית האמריקאית (NUREG-0492) עדיין משמש מקור עיון מקובל. בתעופה האזרחית FTA הוא אחד הכלים בתהליך הערכת הבטיחות לפי SAE ARP4761A.
FTA מול FMEA – לא תחליף, אלא השלמה
FMEA עובד "מלמטה למעלה": לוקחים כל רכיב או שלב בתהליך ושואלים מה יקרה אם הוא ייכשל. FTA עובד בכיוון ההפוך: לוקחים תוצאה אחת חמורה ושואלים מה יכול לגרום לה.
ההבדל המהותי:
- FMEA מצטיין בכיסוי רחב – הוא עובר על כל אופני הכשל, גם אלה שהשפעתם קטנה.
- FTA מצטיין בעומק – הוא מתמקד בתרחיש אחד ומראה צירופים של כשלים. כשל יחיד ב-FMEA עשוי להיראות זניח, אבל בעץ רואים שיחד עם כשל אחר הוא מוביל לאסון.
בפרויקטים מורכבים משתמשים בשניהם: FMEA מזהה את אופני הכשל, ו-FTA משמש לניתוח האירועים החמורים ביותר שעלו ממנו או מניתוח הסיכונים.
שלב 1: הגדרת האירוע העליון
זה השלב שבו רוב העצים נכשלים. אירוע עליון טוב הוא ספציפי, מדיד ותחום:
- לא טוב: "המערכת לא עובדת".
- טוב: "אובדן קירור ליחידת הבקרה במהלך פעולה, למשך יותר מ-60 שניות".
לצד האירוע העליון מגדירים את גבולות הניתוח: אילו תתי-מערכות נכללות, באיזה מצב פעולה, ואילו הנחות נלקחות (למשל, האם מתחשבים בטעויות מפעיל). בלי גבולות ברורים העץ מתרחב בלי סוף.
שלב 2: בניית העץ – שערים לוגיים
העץ נבנה מאירועים המחוברים בשערים לוגיים. שני השערים הבסיסיים:
- שער OR – אירוע הפלט מתרחש אם לפחות אחד מאירועי הקלט מתרחש. זה השער של נקודות כשל בודדות.
- שער AND – אירוע הפלט מתרחש רק אם כל אירועי הקלט מתרחשים יחד. זה השער של יתירות.
כלל עבודה חשוב: בכל רמה יורדים צעד אחד בלבד. אם מדלגים ישר מהאירוע העליון לכשלי רכיבים, מפספסים מנגנונים ביניים – בדיוק המקום שבו מסתתרים כשלים בעלי גורם משותף.
שלב 3: חישוב הסתברויות
כשלכל אירוע בסיסי יש הסתברות, אפשר לחשב את הסתברות האירוע העליון (בהנחה שהאירועים בלתי תלויים):
- שער AND: מכפילים את ההסתברויות. P = P1 × P2
- שער OR: P = 1 – (1 – P1)(1 – P2). כשההסתברויות קטנות, מקובל להשתמש בקירוב P ≈ P1 + P2.
ההסתברויות לאירועים הבסיסיים מגיעות מנתוני שטח, מנתוני ספקים או ממודלי חיזוי. כאן נכנס הקשר לניתוחי אמינות אחרים: שיעור כשל או התפלגות Weibull של רכיב הופכים להסתברות כשל לאורך זמן משימה מוגדר.
שלב 4: Minimal Cut Sets – התוצר החשוב באמת
Cut Set הוא צירוף של אירועים בסיסיים שהתרחשותם יחד גורמת לאירוע העליון. Minimal Cut Set הוא צירוף שאי אפשר להוריד ממנו אף אירוע בלי שהאירוע העליון יפסיק להתרחש.
למה זה חשוב?
- Cut Set מסדר ראשון (אירוע אחד בלבד) הוא נקודת כשל בודדת. כל אחד כזה הוא חשוד מיידי.
- Cut Sets מסדר שני ומעלה מראים איפה היתירות עובדת, ואיפה היא רק נראית כאילו היא עובדת.
- דירוג ה-Cut Sets לפי תרומתם להסתברות הכוללת מראה איפה כל שקל השקעה ישפר הכי הרבה.
דוגמה מעשית: אובדן קירור ביחידה אלקטרונית
יצרנית של יחידה אלקטרונית למערכת מוטסת תכננה קירור עם שני מאווררים ביתירות, כדי לעמוד בדרישת בטיחות. ההנחה בצוות הייתה שהיתירות פותרת את הבעיה.
העץ שנבנה לאירוע העליון "אובדן קירור" נראה כך:
- שער OR עליון עם שני ענפים:
- שני המאווררים כשלו (שער AND). אם הסתברות כשל כל מאוורר בזמן המשימה היא 0.01, ההסתברות לשניהם יחד היא 0.0001.
- אובדן הזנה למאווררים – ספק כוח אחד שמזין את שניהם, עם הסתברות כשל של 0.001.
הסתברות האירוע העליון: בערך 0.0011. כלומר, יותר מ-90% מהסיכון מגיע מספק הכוח המשותף, שהוא Cut Set מסדר ראשון. היתירות במאווררים הייתה אמיתית, אבל ספק הכוח המשותף ביטל את רוב התועלת שלה.
הפתרון לא היה מאוורר שלישי, אלא הפרדת ההזנה לשני ערוצים. זה בדיוק סוג התובנה ש-FTA נותן ושקשה לראות בטבלת FMEA, שבה כל רכיב נבחן בנפרד.
טעויות נפוצות
- אירוע עליון כללי מדי – העץ יוצא ענק ולא שמיש.
- התעלמות מכשלים בעלי גורם משותף (Common Cause) – הנחת אי-תלות בין רכיבים שחולקים הזנה, תוכנה, סביבה או תחזוקה מייצרת תוצאות אופטימיות מדי.
- השמטת טעויות אנוש ותוכנה – כי קשה לכמת אותן. גם אם לא מכמתים, צריך להראות אותן בעץ.
- עץ שנבנה פעם אחת ונשכח – FTA צריך להתעדכן עם שינויי תכן ועם נתוני כשל מהשטח, למשל ממערכת FRACAS.
- התמקדות במספר הסופי – הערך העיקרי הוא ב-Cut Sets ובהבנת המנגנון, לא רק בהסתברות של האירוע העליון.
לסיכום
FTA מתחיל מהשאלה החשובה ביותר: מה אסור שיקרה? משם הוא בונה, בלוגיקה פשוטה של שערי AND ו-OR, את כל המסלולים שמובילים לאירוע הזה, ומאפשר לחשב את הסתברותו ולזהות את הצירופים שתורמים לו הכי הרבה.
הערך האמיתי של השיטה הוא לא בתרשים עצמו, אלא בתובנות: נקודות כשל בודדות שהוסתרו, יתירות שאינה באמת בלתי תלויה, והחלטות תכן שבהן השקעה קטנה מורידה את הסיכון בצורה משמעותית.
עץ תקלות טוב משלים את ה-FMEA, נשען על נתוני אמינות אמיתיים, ומתעדכן לאורך חיי המוצר. כך הוא הופך מדרישה במסמך לכלי עבודה של צוות ההנדסה.
רוצים להעמיק באמינות ובניתוחי כשל?
FTA, FMEA וניתוחי אמינות כמותיים הם חלק מרכזי מגוף הידע של הסמכת CRE. בקורס ההכנה של ALD Academy לומדים לבנות ולנתח אותם בצורה מעשית.
ידעונים משלימים
FMEA – לזהות את הכשל לפני שהוא קורה
RAMS – מה זה, ואיך בונים תוכנית RAMS שעובדת בפרויקט
לשיחה מקצועית עם צוות ALD →](https://wa.me/972559450125)
Insight from Dr. Zigmond Bluvband
“Quality is not created in the final inspection. It is created in the decisions made at the beginning of the project.”
This insight is based on professional knowledge, practical experience and study materials of ALD Advanced Solutions, and inspired by the books and publications of Dr. Zigmond Bluvband.